

«Кому нужен наш сайт, мы же не банк» — самое опасное заблуждение владельца бизнес-сайта. Взламывают не «кого-то важного», а всех подряд: боты круглосуточно сканируют интернет в поисках известных дыр. Разбираем без паники: зачем ломают обычные сайты, через какие дыры заходят, что делать, если уже взломали, и какая базовая гигиена закрывает большинство рисков. Отдельно — почему статическому сайту всё это почти не грозит.
В этой статье 5
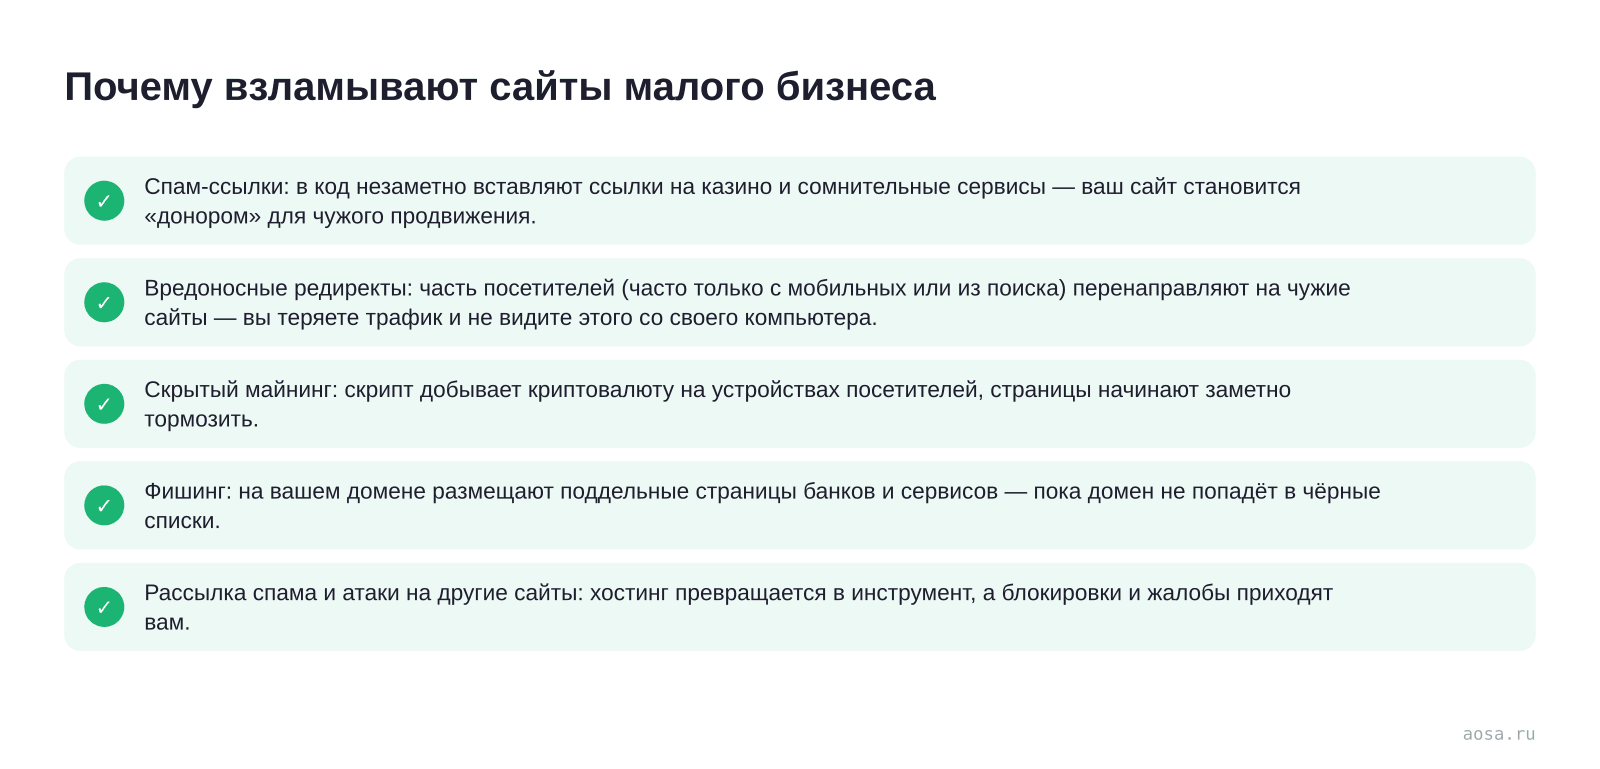
Почему взламывают сайты малого бизнеса
Первое, что важно понять: вас не выбирали. Подавляющее большинство взломов — не целевая атака, а автоматика: боты обходят миллионы адресов, проверяют каждый сайт по списку известных уязвимостей и перебирают типовые пароли к админкам. Нашлась дыра — сайт взломан; кто владелец и чем он торгует, скрипту безразлично. У бота нет понятия «маленький», у него есть понятие «уязвимый».
Второй вопрос — зачем. Взломанный сайт ценен не вашими данными, а вашими ресурсами и репутацией в поиске. Вот на что его используют чаще всего:
- Спам-ссылки: в код незаметно вставляют ссылки на казино и сомнительные сервисы — ваш сайт становится «донором» для чужого продвижения.
- Вредоносные редиректы: часть посетителей (часто только с мобильных или из поиска) перенаправляют на чужие сайты — вы теряете трафик и не видите этого со своего компьютера.
- Скрытый майнинг: скрипт добывает криптовалюту на устройствах посетителей, страницы начинают заметно тормозить.
- Фишинг: на вашем домене размещают поддельные страницы банков и сервисов — пока домен не попадёт в чёрные списки.
- Рассылка спама и атаки на другие сайты: хостинг превращается в инструмент, а блокировки и жалобы приходят вам.
Почему взламывают сайты малого бизнеса
- Спам-ссылки: в код незаметно вставляют ссылки на казино и сомнительные сервисы — ваш сайт становится «донором» для чужого продвижения.
- Да
- Вредоносные редиректы: часть посетителей (часто только с мобильных или из поиска) перенаправляют на чужие сайты — вы теряете трафик и не видите этого со своего компьютера.
- Да
- Скрытый майнинг: скрипт добывает криптовалюту на устройствах посетителей, страницы начинают заметно тормозить.
- Да
- Фишинг: на вашем домене размещают поддельные страницы банков и сервисов — пока домен не попадёт в чёрные списки.
- Да
- Рассылка спама и атаки на другие сайты: хостинг превращается в инструмент, а блокировки и жалобы приходят вам.
- Да
Текст схемы и все данные
Почему взламывают сайты малого бизнеса
- Спам-ссылки: в код незаметно вставляют ссылки на казино и сомнительные сервисы — ваш сайт становится «донором» для чужого продвижения.
- Да
- Вредоносные редиректы: часть посетителей (часто только с мобильных или из поиска) перенаправляют на чужие сайты — вы теряете трафик и не видите этого со своего компьютера.
- Да
- Скрытый майнинг: скрипт добывает криптовалюту на устройствах посетителей, страницы начинают заметно тормозить.
- Да
- Фишинг: на вашем домене размещают поддельные страницы банков и сервисов — пока домен не попадёт в чёрные списки.
- Да
- Рассылка спама и атаки на другие сайты: хостинг превращается в инструмент, а блокировки и жалобы приходят вам.
- Да
Главные дыры: через что ломают чаще всего
Абсолютный лидер — устаревшие CMS и плагины. Популярные движки открыты, найденные в них уязвимости публикуются вместе с обновлениями, которые их закрывают. Дальше начинается гонка: владельцы обновляются, боты сканируют интернет в поисках тех, кто не успел. Сайт, который «работает и не трогаем» три года, — это витрина с известными всем дырами и инструкцией по их использованию в открытом доступе.
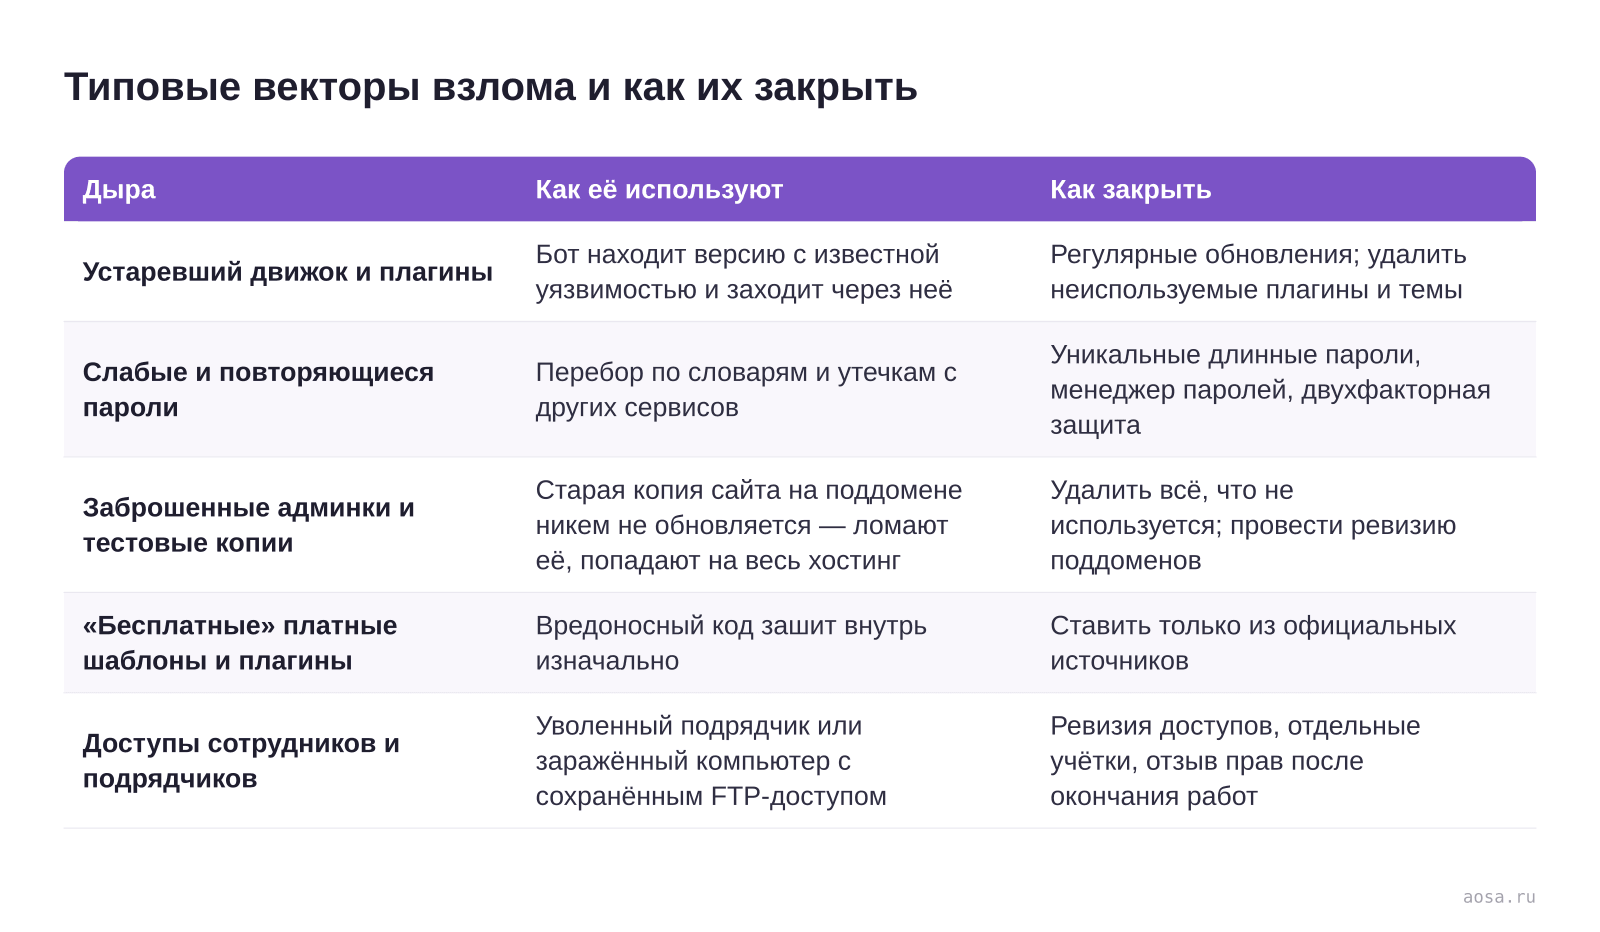
Типовые векторы взлома и как их закрыть
- Дыра: Устаревший движок и плагины
- Как её используют: Бот находит версию с известной уязвимостью и заходит через неё
- Как закрыть: Регулярные обновления; удалить неиспользуемые плагины и темы
- Дыра: Слабые и повторяющиеся пароли
- Как её используют: Перебор по словарям и утечкам с других сервисов
- Как закрыть: Уникальные длинные пароли, менеджер паролей, двухфакторная защита
- Дыра: Заброшенные админки и тестовые копии
- Как её используют: Старая копия сайта на поддомене никем не обновляется — ломают её, попадают на весь хостинг
- Как закрыть: Удалить всё, что не используется; провести ревизию поддоменов
- Дыра: «Бесплатные» платные шаблоны и плагины
- Как её используют: Вредоносный код зашит внутрь изначально
- Как закрыть: Ставить только из официальных источников
- Дыра: Доступы сотрудников и подрядчиков
- Как её используют: Уволенный подрядчик или заражённый компьютер с сохранённым FTP-доступом
- Как закрыть: Ревизия доступов, отдельные учётки, отзыв прав после окончания работ
Текст схемы и все данные
Типовые векторы взлома и как их закрыть
- Дыра: Устаревший движок и плагины
- Как её используют: Бот находит версию с известной уязвимостью и заходит через неё
- Как закрыть: Регулярные обновления; удалить неиспользуемые плагины и темы
- Дыра: Слабые и повторяющиеся пароли
- Как её используют: Перебор по словарям и утечкам с других сервисов
- Как закрыть: Уникальные длинные пароли, менеджер паролей, двухфакторная защита
- Дыра: Заброшенные админки и тестовые копии
- Как её используют: Старая копия сайта на поддомене никем не обновляется — ломают её, попадают на весь хостинг
- Как закрыть: Удалить всё, что не используется; провести ревизию поддоменов
- Дыра: «Бесплатные» платные шаблоны и плагины
- Как её используют: Вредоносный код зашит внутрь изначально
- Как закрыть: Ставить только из официальных источников
- Дыра: Доступы сотрудников и подрядчиков
- Как её используют: Уволенный подрядчик или заражённый компьютер с сохранённым FTP-доступом
- Как закрыть: Ревизия доступов, отдельные учётки, отзыв прав после окончания работ
| Дыра | Как её используют | Как закрыть |
|---|---|---|
| Устаревший движок и плагины | Бот находит версию с известной уязвимостью и заходит через неё | Регулярные обновления; удалить неиспользуемые плагины и темы |
| Слабые и повторяющиеся пароли | Перебор по словарям и утечкам с других сервисов | Уникальные длинные пароли, менеджер паролей, двухфакторная защита |
| Заброшенные админки и тестовые копии | Старая копия сайта на поддомене никем не обновляется — ломают её, попадают на весь хостинг | Удалить всё, что не используется; провести ревизию поддоменов |
| «Бесплатные» платные шаблоны и плагины | Вредоносный код зашит внутрь изначально | Ставить только из официальных источников |
| Доступы сотрудников и подрядчиков | Уволенный подрядчик или заражённый компьютер с сохранённым FTP-доступом | Ревизия доступов, отдельные учётки, отзыв прав после окончания работ |
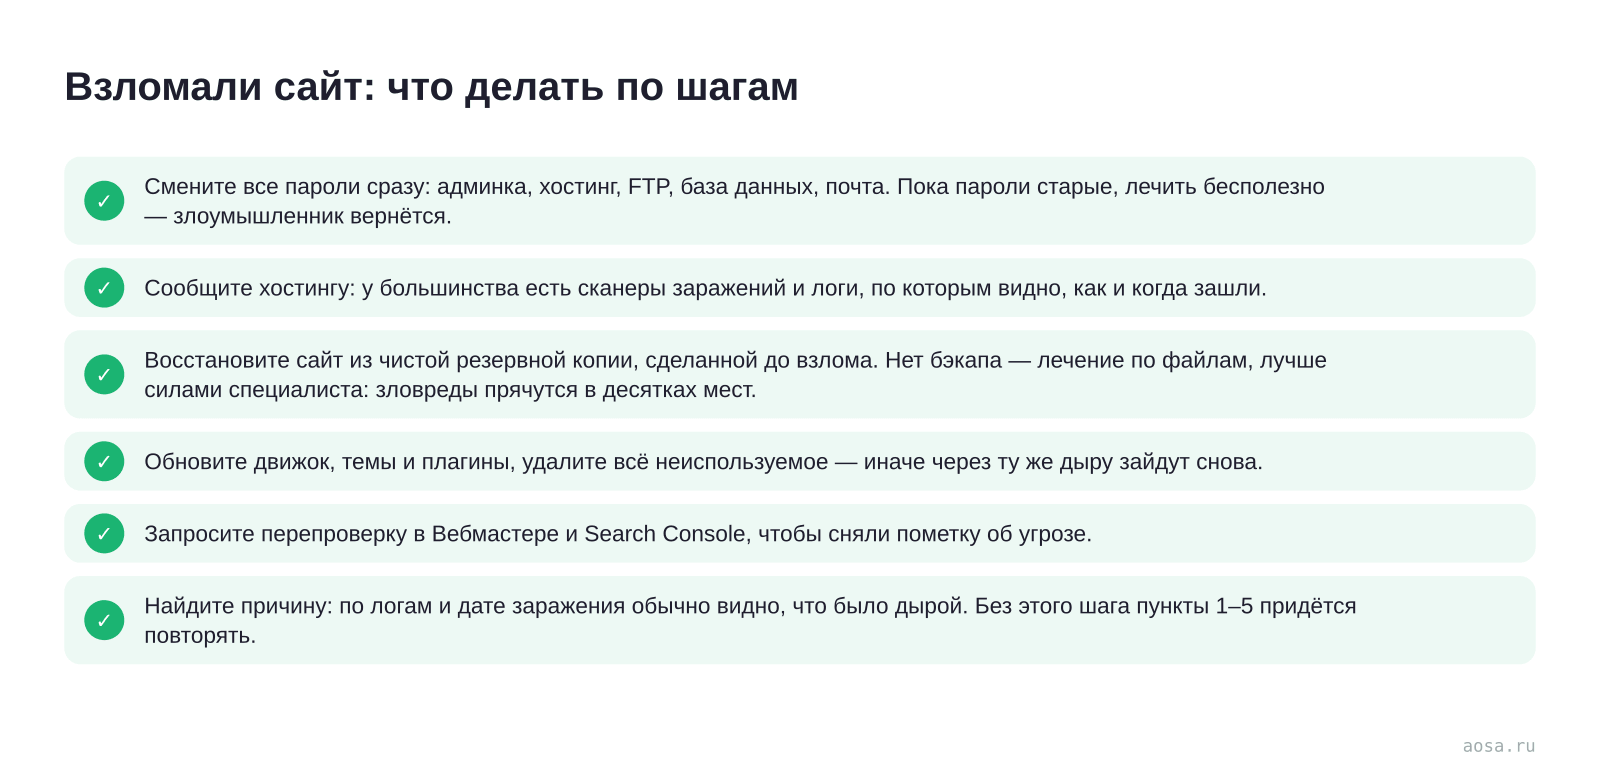
Взломали сайт: что делать по шагам
Признаки взлома: посетители жалуются на редиректы (особенно с телефонов), в индексе появились чужие страницы на вашем домене, в Яндекс Вебмастере или Search Console пришло предупреждение о безопасности, хостинг сообщает о всплеске нагрузки. Действуйте по порядку:
- Смените все пароли сразу: админка, хостинг, FTP, база данных, почта. Пока пароли старые, лечить бесполезно — злоумышленник вернётся.
- Сообщите хостингу: у большинства есть сканеры заражений и логи, по которым видно, как и когда зашли.
- Восстановите сайт из чистой резервной копии, сделанной до взлома. Нет бэкапа — лечение по файлам, лучше силами специалиста: зловреды прячутся в десятках мест.
- Обновите движок, темы и плагины, удалите всё неиспользуемое — иначе через ту же дыру зайдут снова.
- Запросите перепроверку в Вебмастере и Search Console, чтобы сняли пометку об угрозе.
- Найдите причину: по логам и дате заражения обычно видно, что было дырой. Без этого шага пункты 1–5 придётся повторять.
Взломали сайт: что делать по шагам
- Смените все пароли сразу: админка, хостинг, FTP, база данных, почта. Пока пароли старые, лечить бесполезно — злоумышленник вернётся.
- Да
- Сообщите хостингу: у большинства есть сканеры заражений и логи, по которым видно, как и когда зашли.
- Да
- Восстановите сайт из чистой резервной копии, сделанной до взлома. Нет бэкапа — лечение по файлам, лучше силами специалиста: зловреды прячутся в десятках мест.
- Да
- Обновите движок, темы и плагины, удалите всё неиспользуемое — иначе через ту же дыру зайдут снова.
- Да
- Запросите перепроверку в Вебмастере и Search Console, чтобы сняли пометку об угрозе.
- Да
- Найдите причину: по логам и дате заражения обычно видно, что было дырой. Без этого шага пункты 1–5 придётся повторять.
- Да
Текст схемы и все данные
Взломали сайт: что делать по шагам
- Смените все пароли сразу: админка, хостинг, FTP, база данных, почта. Пока пароли старые, лечить бесполезно — злоумышленник вернётся.
- Да
- Сообщите хостингу: у большинства есть сканеры заражений и логи, по которым видно, как и когда зашли.
- Да
- Восстановите сайт из чистой резервной копии, сделанной до взлома. Нет бэкапа — лечение по файлам, лучше силами специалиста: зловреды прячутся в десятках мест.
- Да
- Обновите движок, темы и плагины, удалите всё неиспользуемое — иначе через ту же дыру зайдут снова.
- Да
- Запросите перепроверку в Вебмастере и Search Console, чтобы сняли пометку об угрозе.
- Да
- Найдите причину: по логам и дате заражения обычно видно, что было дырой. Без этого шага пункты 1–5 придётся повторять.
- Да
Защита сайта от взлома: базовая гигиена
Хорошая новость: боты ищут лёгкие цели, и задача малого бизнеса — просто не быть лёгкой целью. Достаточно дисциплины по короткому списку:
- Обновляйте движок, темы и плагины в течение дней после выхода обновлений, а не «когда-нибудь».
- Держите минимум плагинов: каждый — потенциальная дыра. Неиспользуемые не отключайте, а удаляйте.
- Пароли — длинные, уникальные, в менеджере паролей; на админку и хостинг — двухфакторная защита.
- Бэкапы — регулярные и обязательно вне хостинга: копия рядом с сайтом погибнет вместе с ним.
- Закройте админку: смените стандартный адрес входа, ограничьте попытки входа, по возможности — доступ только с определённых адресов.
- Включите HTTPS — это защита данных посетителей и форм, без него браузеры помечают сайт небезопасным.
- Раз в полгода делайте ревизию: старые тестовые копии, забытые поддомены, доступы бывших подрядчиков.
Честный вопрос: кто всем этим будет заниматься? Обновления, бэкапы и ревизии — это не разовая настройка, а регулярная работа. Если внутри компании её делать некому, это типовая задача поддержки сайта — в АОСА она стоит от 15 000 ₽ в месяц и включает как раз то, что защищает сайт: обновления, резервные копии, мониторинг.
Почему статический сайт принципиально сложнее взломать
Всё описанное выше — следствие одной особенности классических CMS: на публичном сервере живут исполняемый движок, база данных и админка. Это и есть поверхность атаки. У статического сайта её почти нет: на сервере лежат готовые HTML-файлы, собранные заранее, и ничего не исполняется. Перебирать пароли не к чему — админки на публичном домене нет. Внедрять код через дырявый плагин не выйдет — плагинов нет. SQL-инъекции невозможны — базы данных нет. Даже при доступе к файлам на сервере сайт пересобирается из исходников заново — заражение не «врастает» в базу.
Оговоримся честно: неуязвимых систем не существует. У статического сайта остаются аккаунты — хостинг, домен, репозиторий с исходниками, — и их по-прежнему защищают сильные пароли и двухфакторная авторизация. Но весь массовый сценарий «бот нашёл дырявый плагин — сайт заражён» для статики просто не существует, а вместе с ним исчезает и постоянная гонка обновлений. Подробно о том, как устроена такая архитектура, мы писали в статье о статических сайтах для бизнеса; сайты в АОСА мы собираем именно так — и наш собственный сайт устроен так же: несколько тысяч страниц, и ни одной админки на публичном сервере.
Расчёт условный, для иллюстрации логики. Профилактика на CMS — часы работ в месяц: обновления, проверка совместимости, бэкапы. Взлом — оплата лечения, дни или недели пометки «сайт может угрожать безопасности», просевший трафик и заявки, ушедшие конкурентам, плюс восстановление позиций. Профилактика — предсказуемые небольшие расходы, взлом — непредсказуемые большие. Статическая архитектура убирает большую часть и тех и других.
Собирательный пример на основе типовых проектов — не реальный клиент.
В заражённых сайтах, которые мы видели в аудитах, не было ни одного «интересного» взлома — всегда одно и то же: устаревший плагин, пароль из утечки или забытая тестовая копия. Это скучная правда о безопасности малого бизнеса: вас ломает не человек, а скрипт, и защищает не «система безопасности», а гигиена. Совет всегда один из двух: либо назначьте ответственного за обновления и бэкапы, либо выбирайте архитектуру, где этой работы нет по определению. Не работает только третий вариант — «поставили сайт и забыли».
Владимир БогдановОснователь и руководитель AOSA · эксперт по SEO и AEO, 12+ лет в поисковой оптимизации