

30 ноября 2024 года был подписан и опубликован закон, который кардинально меняет цену ошибки в обращении с персональными данными. За утечки введены фиксированные штрафы — для юридических лиц они достигают 15 млн рублей при крупных инцидентах. Но по-настоящему болезненной стала норма о повторных нарушениях: здесь применяются оборотные штрафы в размере от 1 до 3% совокупной годовой выручки компании, но не менее 20 млн и не более 500 млн рублей. Нормы вступили в силу 30 мая 2025 года.
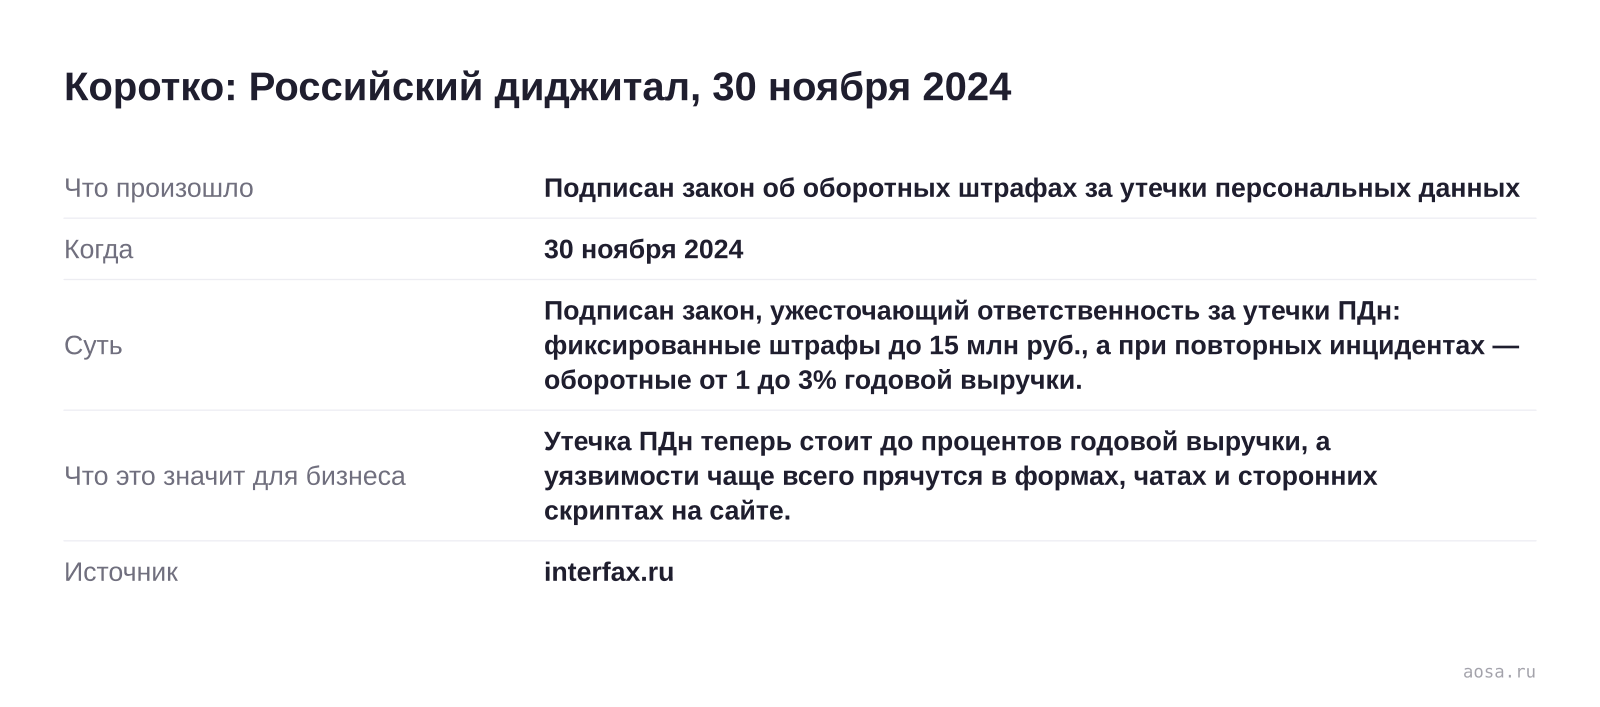
Коротко: Российский диджитал, 30 ноября 2024
- Что произошло
- Подписан закон об оборотных штрафах за утечки персональных данных
- Когда
- 30 ноября 2024
- Суть
- Подписан закон, ужесточающий ответственность за утечки ПДн: фиксированные штрафы до 15 млн руб., а при повторных инцидентах — оборотные от 1 до 3% годовой выручки.
- Что это значит для бизнеса
- Утечка ПДн теперь стоит до процентов годовой выручки, а уязвимости чаще всего прячутся в формах, чатах и сторонних скриптах на сайте.
- Источник
- interfax.ru
Текст схемы и все данные
Коротко: Российский диджитал, 30 ноября 2024
- Что произошло
- Подписан закон об оборотных штрафах за утечки персональных данных
- Когда
- 30 ноября 2024
- Суть
- Подписан закон, ужесточающий ответственность за утечки ПДн: фиксированные штрафы до 15 млн руб., а при повторных инцидентах — оборотные от 1 до 3% годовой выручки.
- Что это значит для бизнеса
- Утечка ПДн теперь стоит до процентов годовой выручки, а уязвимости чаще всего прячутся в формах, чатах и сторонних скриптах на сайте.
- Источник
- interfax.ru
Для бизнеса это означает, что персональные данные перестали быть рутинной строкой в политике конфиденциальности и превратились в зону прямого финансового риска. Раньше штрафы за утечки измерялись сотнями тысяч рублей и закладывались в издержки как несущественные. Теперь же единичный повторный инцидент способен забрать процент годового оборота — для многих компаний это сопоставимо с годовой прибылью или превышает её.
Важно понимать, что закон затрагивает не только серверы и базы данных, но и фронтенд — то, с чем работает каждый маркетолог и SEO-специалист. Любая форма захвата лида, обратный звонок, подписка на рассылку, чат на сайте и системы веб-аналитики собирают и передают персональные данные. Сторонние скрипты, пиксели и виджеты, подключённые «для удобства», нередко отправляют данные пользователей за пределы контролируемого периметра, и именно эти каналы становятся слабым звеном при проверках.
Мы в AOSA рекомендуем рассматривать соответствие требованиям по ПДн как часть технического здоровья сайта, а не как отдельную юридическую формальность. На практике это значит инвентаризацию всех точек сбора данных, корректные согласия на обработку, ревизию подключённых внешних сервисов и контроль того, куда именно уходят данные из форм. Удобно делать это в связке с техническим аудитом сайта — многие проблемные скрипты и утечки заодно выявляются как факторы, тормозящие индексацию и скорость загрузки.
Отдельно отметим контекст: ужесточение по утечкам идёт в одной волне с другими регуляторными изменениями в рунете — от новых правил оформления согласия на обработку персональных данных до усиления контроля рекламы и трафика. Это устойчивый тренд, а не разовая мера, и игнорировать его в долгосрочной стратегии присутствия в сети уже нельзя.
Грамотная архитектура сбора данных не противоречит маркетинговым задачам — наоборот, прозрачные и легитимные формы повышают доверие пользователей и качество лидов. Главное — навести порядок до того, как этим займётся регулятор, и встроить требования по ПДн в регулярный процесс сопровождения сайта.
Утечка ПДн теперь стоит до процентов годовой выручки, а уязвимости чаще всего прячутся в формах, чатах и сторонних скриптах на сайте. Проведите ревизию точек сбора данных в рамках SEO-аудита, пока это профилактика, а не реакция на штраф.
Источник: www.interfax.ru