

С наступлением 2026 года ужесточённый режим ответственности за нарушения в сфере персональных данных не смягчился, а закрепился как новая норма. Поправки к 152-ФЗ, заработавшие с 30 мая 2025 года, прошли первый полный цикл правоприменения, и теперь регулятор и суды действуют по отлаженной логике. Для бизнеса это означает, что прежняя стратегия «заплатим символический штраф и продолжим как есть» окончательно неактуальна: цена небрежности в обращении с клиентскими данными выросла на порядки.
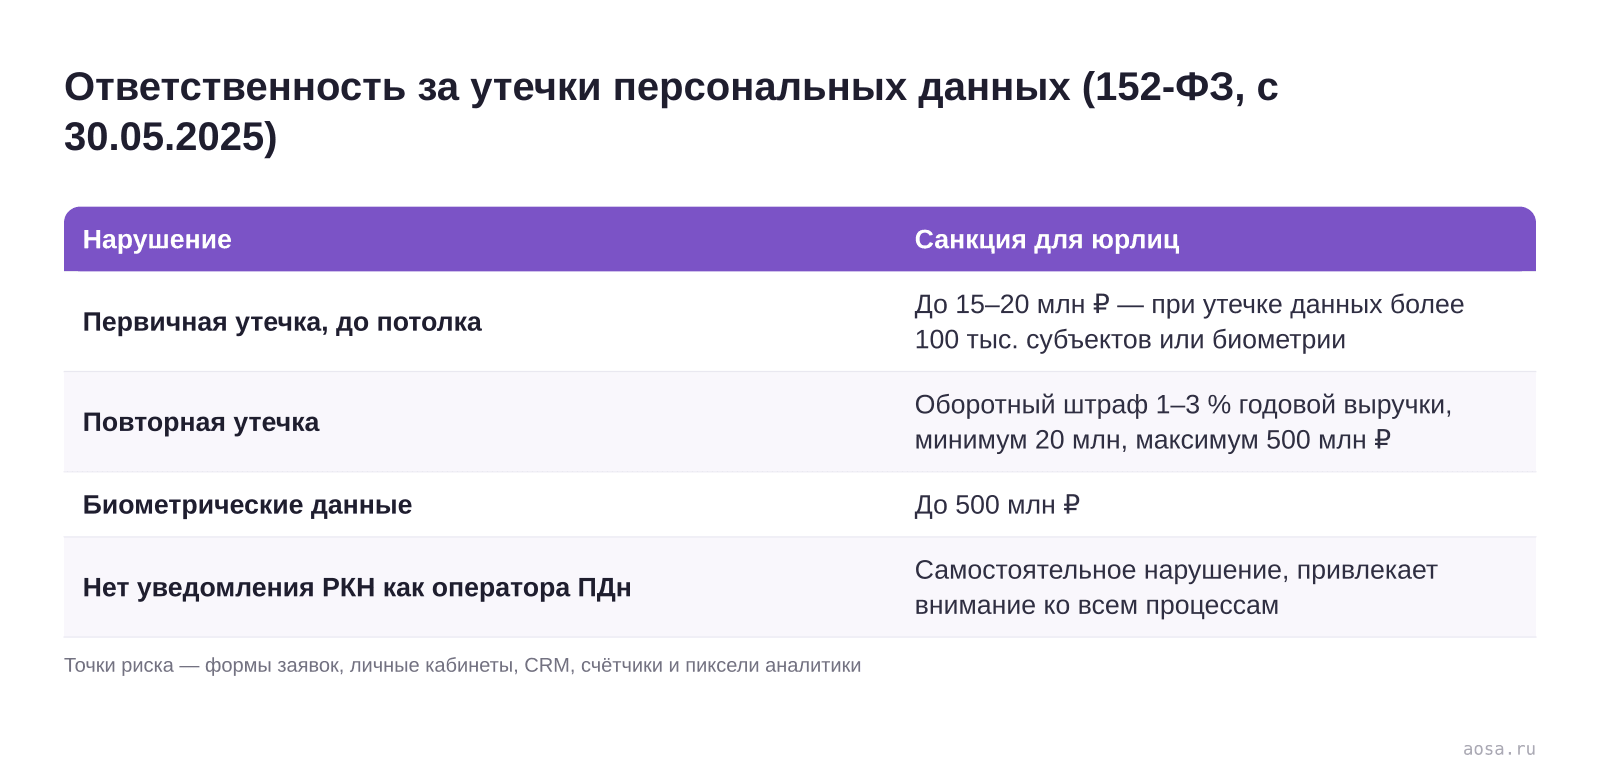
Ответственность за утечки персональных данных (152-ФЗ, с 30.05.2025)
- Нарушение: Первичная утечка, до потолка
- Санкция для юрлиц: До 15–20 млн ₽ — при утечке данных более 100 тыс. субъектов или биометрии
- Нарушение: Повторная утечка
- Санкция для юрлиц: Оборотный штраф 1–3 % годовой выручки, минимум 20 млн, максимум 500 млн ₽
- Нарушение: Биометрические данные
- Санкция для юрлиц: До 500 млн ₽
- Нарушение: Нет уведомления РКН как оператора ПДн
- Санкция для юрлиц: Самостоятельное нарушение, привлекает внимание ко всем процессам
Точки риска — формы заявок, личные кабинеты, CRM, счётчики и пиксели аналитики
Текст схемы и все данные
Ответственность за утечки персональных данных (152-ФЗ, с 30.05.2025)
- Нарушение: Первичная утечка, до потолка
- Санкция для юрлиц: До 15–20 млн ₽ — при утечке данных более 100 тыс. субъектов или биометрии
- Нарушение: Повторная утечка
- Санкция для юрлиц: Оборотный штраф 1–3 % годовой выручки, минимум 20 млн, максимум 500 млн ₽
- Нарушение: Биометрические данные
- Санкция для юрлиц: До 500 млн ₽
- Нарушение: Нет уведомления РКН как оператора ПДн
- Санкция для юрлиц: Самостоятельное нарушение, привлекает внимание ко всем процессам
Точки риска — формы заявок, личные кабинеты, CRM, счётчики и пиксели аналитики
Конкретика выглядит так. Первичные штрафы для юридических лиц достигают 15–20 млн руб. — это потолок, который применяется при утечке данных более 100 тыс. субъектов или при компрометации биометрии. За повторные инциденты вводится оборотный штраф: от 1% до 3% годовой выручки компании, при минимуме 20 млн и максимуме 500 млн руб. Отдельно по биометрическим данным санкции для бизнеса также могут доходить до 500 млн руб. Логика здесь та же, что в антимонопольном регулировании: чем крупнее компания и чем серьёзнее нарушение, тем выше абсолютная сумма.
Почему это тема для раздела о поиске и нейросетях, а не только для юристов. Потому что точки, в которых персональные данные собираются и могут утечь, — это ровно та инфраструктура, с которой работает digital-маркетинг: формы захвата лидов, личные кабинеты, CRM, рекламные базы, счётчики и пиксели аналитики. Любой сайт, который принимает заявки или регистрирует пользователей, по умолчанию является оператором ПДн и обязан уведомить Роскомнадзор и числиться в реестре операторов. Отсутствие такого уведомления — самостоятельное нарушение, которое к тому же привлекает внимание регулятора ко всем остальным процессам компании.
Мы в AOSA при проведении технического аудита сайта сегодня смотрим не только на индексацию, Core Web Vitals и коммерческие факторы, но и на то, как организован сбор пользовательских данных: корректно ли оформлены согласия, не уходят ли персональные данные в сторонние сервисы без оснований, какие идентификаторы хранятся в формах и тегах. Технический и правовой риск в реальности живут в одних и тех же элементах сайта, поэтому разводить их по разным «отделам» неэффективно и опасно.
Особое внимание стоит уделить веб-аналитике. Счётчики, теги и пиксели по своей природе собирают идентификаторы посетителей, а их неаккуратная настройка превращает рутинный инструмент в источник риска. Грамотная настройка веб-аналитики в 2026 году — это не только про чистые данные для решений, но и про контроль над тем, какие сведения и куда передаются. Эта тема прямо смыкается с другими регуляторными изменениями: рекомендуем посмотреть, как заработали оборотные штрафы в мае 2025 года и какими стали новые правила оформления согласия на обработку данных.
Общий вектор очевиден: государство последовательно повышает стоимость ошибок в работе с данными, и оборотные штрафы — устойчивая часть этого тренда, а не разовая мера. Для бизнеса разумно относиться к комплаенсу по ПДн как к части технического здоровья сайта наравне с индексацией и поведенческими факторами. Безопасная работа с данными в 2026 году — это одновременно юридическая, репутационная и SEO-задача, и решать её по частям уже не получится.
Убедитесь, что компания уведомила РКН и числится в реестре операторов ПДн, и проведите ревизию того, как сайт собирает и хранит данные пользователей. Это логично совместить с SEO-аудитом сайта: технические и правовые риски обычно скрыты в одних и тех же формах, тегах и интеграциях.
Источник: www.sostav.ru